Frigoriferi a 50 gradi, supermercati sotto attacco: in Francia gli hacker mandano in crisi la catena del freddo
Un cyberattacco di vasta portata ha colpito la grande distribuzione in Francia, mandando in tilt i sistemi di refrigerazione dei supermercati e causando ingenti danni e sprechi alimentari.

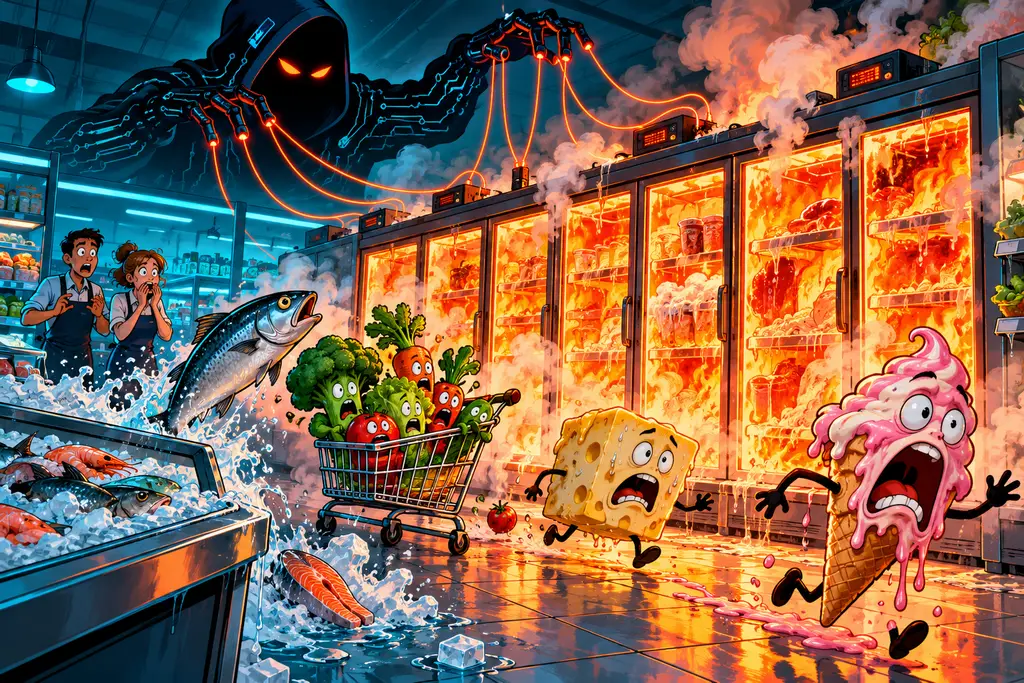
La cyberoffensiva che ha mandato fuori controllo i sistemi frigoriferi della grande distribuzione francese nella notte tra 11 e 12 ottobre 2026 non è un semplice guasto informatico: è un attacco a un’infrastruttura fisica, con frigoriferi e congelatori impostati fino a 50°C, scorte alimentari distrutte, incendi segnalati e un’indagine aperta dal parquet di Parigi. La notizia, rilanciata in Italia anche da Tom's Hardware Italia, è stata confermata da più fonti francesi e internazionali: il nucleo accertato riguarda centinaia di punti vendita in Francia, mentre l’eventuale estensione ad altri Paesi europei è ancora in fase di verifica.
Secondo la ricostruzione di Reuters, gli aggressori hanno forzato da remoto la temperatura di molti impianti fino a 50 gradi Celsius per diverse ore. Il gruppo Les Mousquetaires, proprietario di Intermarché, ha indicato circa 150 negozi colpiti; fonti AFP riprese da Euronews parlano di una forchetta fra 150 e 200 punti vendita Intermarché e di quasi 100 negozi della Coopérative U. Le Parisien ha inoltre riportato 80 supermercati Carrefour interessati, mentre Monoprix ha indicato una quota pari al 5% della propria rete.
Punti vendita colpiti nelle prime stimeValori in negozi
- Intermarché
- Coopérative U circa
- Carrefour
Il meccanismo tecnico indicato dalle prime ricostruzioni è preciso: non un blocco casuale, ma la manipolazione dei sistemi di regolazione del freddo. Gli impianti avrebbero attivato in modo forzato e continuo la funzione di sbrinamento, una procedura normale quando è programmata e limitata, ma distruttiva se mantenuta per ore su banchi frigo, celle e congelatori pieni. La Dépêche du Midi riferisce che in alcuni casi il programma, normalmente destinato a brevi cicli di manutenzione, sarebbe stato trasformato in un riscaldamento continuo. Reuters aggiunge che nei negozi Intermarché coinvolti la temperatura sarebbe rimasta fino a 50°C per circa sei ore.
Il risultato è stato immediato. Prodotti freschi, latticini, carne, pesce, surgelati e preparazioni refrigerate non potevano più essere venduti in sicurezza. Intermarché ha spiegato all’AFP, tramite Euronews, che i negozi colpiti avrebbero dovuto gettare tutti i prodotti freschi e surgelati interessati. In un caso osservato a Parigi e riportato da Reuters, il personale ha svuotato interi carrelli di alimenti scongelati nei contenitori esterni. Non è una misura prudenziale marginale: una volta spezzata la catena del freddo, la tracciabilità della temperatura diventa insufficiente a garantire la sicurezza sanitaria della merce.
Perché la Francia parla di attacco “di grande ampiezza”
Il parquet di Parigi ha confermato l’apertura di un’indagine su una cyberoffensiva di “grande ampiezza” contro celle e frigoriferi connessi di diverse insegne alimentari. L’obiettivo degli inquirenti è identificare tutte le vittime e collegare tecnicamente l’attacco ai danni segnalati, inclusi spreco alimentare e principi d’incendio, come riportato da Euronews/AFP. Il primo ministro Sébastien Lecornu ha incaricato l’agenzia francese per la cybersicurezza ANSSI di seguire il dossier, con contatti anche con omologhi europei, secondo Politico e Reuters.
La parte europea del caso va letta con cautela. Il perimetro confermato dalle autorità e dalle catene riguarda la Francia. Reuters cita però Felix Aime, analista di Sekoia Threat Detection and Research, secondo cui sarebbero stati toccati anche Spagna, Portogallo, Polonia, Germania e Belgio. Questa indicazione, al momento, non equivale a una conferma ufficiale da parte dei governi o di tutte le insegne coinvolte: segnala piuttosto il rischio che la stessa superficie tecnica, se esposta e non aggiornata, sia distribuita in più Paesi.
Il presidente della Coopérative U, Dominique Schelcher, ha confermato pubblicamente che la rete è stata colpita e ha definito l’attacco “di estrema gravità” perché mirato a impianti essenziali per la conservazione degli alimenti e l’approvvigionamento. Nelle stesse ore, secondo France 24 e AFP, anche Intermarché e Carrefour hanno confermato danni ai sistemi frigoriferi. E.Leclerc compare nelle ricostruzioni di diversi media francesi come insegna coinvolta, ma nelle fonti disponibili la conferma diretta è meno dettagliata rispetto a Intermarché, Coopérative U e Carrefour.
Il punto tecnico: perché il nome Danfoss è al centro del caso
Le prime analisi convergono sui sistemi di regolazione frigorifera del produttore danese Danfoss, molto diffusi nella grande distribuzione. Secondo Le Parisien, le insegne più colpite utilizzavano impianti con lo stesso fornitore per il controllo remoto di congelatori, vetrine refrigerate, allarmi e cicli di sbrinamento. Danfoss, interpellata dal quotidiano francese, ha parlato di apparecchiature datate, arrivate a fine vita e non più raggiunte da aggiornamenti software o di sicurezza, ricordando di consigliare da tempo ai clienti di mantenere gli impianti aggiornati o migrare verso soluzioni più recenti.
Il modello più citato nelle analisi tecniche è il Danfoss AK-SM 800A, un system manager per impianti frigoriferi commerciali. Nella documentazione ufficiale, Danfoss descrive la piattaforma come uno strumento per controllo e monitoraggio sicuro degli impianti, con funzioni di risparmio energetico e gestione centralizzata. La pagina del prodotto indica che il pacchetto software 4.0.x e successivi introduce una postura di sicurezza più rigorosa, con Strict Session Control e uso combinato di HTTPS, proprio per rafforzare l’accesso remoto e l’autenticazione.
Questo non prova da solo che l’attacco francese abbia sfruttato una vulnerabilità specifica del modello AK-SM 800A. Prova però che il settore conosce da tempo il problema: quando un controllore industriale, nato per garantire continuità operativa, è accessibile da remoto e resta indietro con gli aggiornamenti, l’effetto di un’intrusione non è un file cifrato su un server, ma un frigorifero che diventa una fonte di calore.
Le vulnerabilità note e il nodo degli aggiornamenti
Nel catalogo pubblico degli avvisi di sicurezza di Danfoss compaiono più vulnerabilità legate alla famiglia AK-SM 8xxA. L’avviso DSA-2025-03-01 riguarda CVE-2025-41450, una falla di autenticazione nelle versioni precedenti alla R4.2; l’avviso DSA-2025-08-01 riguarda CVE-2025-41451 e CVE-2025-41452, corrette con la versione 4.3.1. In precedenza, Danfoss aveva pubblicato anche DSA-2023-08-01 per vulnerabilità in versioni software inferiori alla 3.3, con possibile compromissione completa del sistema.
L’agenzia statunitense CISA, nel proprio advisory ICS aggiornato il 26 agosto 2025, classifica le falle della serie AK-SM 8xxA come sfruttabili da remoto. In particolare, segnala il rischio di bypass dell’autenticazione, esecuzione di codice remoto post-autenticazione e modifica esterna della configurazione dell’interfaccia web. I punteggi CVSS v3.1 mostrano perché questi avvisi non potevano essere trattati come manutenzione ordinaria.
Gravità CVSS v3.1 delle falle AK-SM 8xxAValori in punteggio
- CVE-2025-41450
- CVE-2025-41451
- CVE-2025-41452
Anche Claroty Team82 ha analizzato la superficie d’attacco dei controllori Danfoss AK-SM 800A, ricostruendo vulnerabilità nell’interfaccia web integrata. I ricercatori descrivono un meccanismo di autenticazione “code-of-the-day”, una falla di command injection e una modifica abusabile della configurazione Nginx. La ricerca segnala inoltre migliaia di interfacce di gestione raggiungibili pubblicamente su Internet: un dato che, anche senza collegarlo automaticamente all’attacco francese, rende plausibile lo scenario di una campagna su larga scala contro sistemi esposti.
Qui serve una distinzione netta. È confermato l’attacco ai frigoriferi connessi, sono confermati danni e indagine, sono documentate vulnerabilità storiche e recenti nei controllori Danfoss. Non è invece stato dimostrato pubblicamente, al momento, che gli aggressori abbiano usato proprio una delle CVE elencate da CISA o da Danfoss. Le ricostruzioni iniziali parlano di vecchie versioni software e di impianti non aggiornati; l’attribuzione tecnica completa richiederà log, immagini dei dispositivi, analisi forense e confronto con gli indicatori raccolti da ANSSI.
Un attacco cyber-fisico, non un furto di dati
La caratteristica più rilevante del caso è che gli hacker non sembrano aver cercato prima di tutto dati personali, carte fedeltà o credenziali dei clienti. Hanno colpito l’operational technology, cioè i sistemi industriali che fanno funzionare il negozio: freddo, allarmi, banchi, celle, eventualmente etichette elettroniche e logistica. È lo scenario più temuto nella convergenza tra IT e OT: l’accesso digitale produce conseguenze materiali, con merce contaminabile, costi immediati, scaffali vuoti e possibili rischi fisici.
Per i supermercati, l’impatto economico non si misura soltanto nel valore degli alimenti buttati. Ci sono ore di fermo operativo, interventi dei frigoristi, bonifica dei sistemi, sostituzione o aggiornamento dei controllori, rifornimento straordinario, perdita di margine sui prodotti freschi e possibili controversie assicurative. Euronews riferisce che Intermarché ha già sollevato il tema delle polizze, perché non tutte coprono automaticamente questo tipo di incidente in negozio. Due punti vendita in Alsazia, secondo La Dépêche, avrebbero totalizzato da soli circa 270.000 euro di perdite: una cifra locale, non ancora un bilancio nazionale consolidato.
La scala nazionale resta quindi provvisoria. Parlare di “milioni di euro” è ragionevole come stima iniziale, considerando numero di negozi e categorie merceologiche coinvolte, ma nessuna fonte istituzionale ha ancora pubblicato un totale verificato. Lo stesso vale per i principi d’incendio: il parquet li cita fra i danni da accertare, ma le fonti consultate non indicano un quadro completo su numero, localizzazione e cause tecniche dei singoli episodi.
Cosa cambia per la grande distribuzione italiana
Per l’Italia non ci sono, al momento delle verifiche, conferme pubbliche di supermercati colpiti dallo stesso attacco. Il caso francese è però un avvertimento diretto per la GDO italiana, perché le architetture sono simili: impianti frigoriferi centralizzati, manutenzione affidata a fornitori esterni, accessi remoti per assistenza, software industriale con cicli di vita lunghi e aggiornamenti spesso più lenti rispetto ai sistemi IT tradizionali.
Il quadro regolatorio si è già mosso in questa direzione. In Italia la nuova normativa NIS, recepita con il decreto legislativo 4 settembre 2024, n. 138, è in vigore dal 16 ottobre 2024 e l’ACN è l’autorità nazionale competente, come spiega la pagina ufficiale dell’Agenzia per la cybersicurezza nazionale. La direttiva europea NIS2 include fra i settori critici anche produzione, trasformazione e distribuzione alimentare; non ogni supermercato al dettaglio rientra automaticamente nello stesso perimetro, ma la lezione operativa supera il confine giuridico.
Per una catena alimentare italiana, il primo controllo da fare è l’inventario degli asset OT: quali controllori frigoriferi sono installati, quale versione software usano, chi può collegarsi da remoto, da quale rete, con quale autenticazione e con quali log. Il secondo passaggio è eliminare l’esposizione diretta su Internet: i pannelli di gestione devono stare dietro VPN, reti segmentate e account nominativi, con autenticazione forte e privilegi minimi. Il terzo è provare le procedure di emergenza: se i banchi frigo partono in sbrinamento fuori orario, chi riceve l’allarme, chi può isolare il sistema, chi decide il ritiro della merce e chi conserva le prove digitali.
Il caso francese mostra anche un limite organizzativo frequente. Gli impianti frigoriferi sono spesso considerati responsabilità della manutenzione tecnica, mentre i team cybersecurity presidiano server, posta elettronica, endpoint e cloud. In realtà il negozio moderno è una piattaforma connessa: freddo, pagamenti, videosorveglianza, casse, etichette elettroniche, logistica e sistemi energetici condividono dati e fornitori. Se manca una governance unica, una falla “di impianto” può trasformarsi in un incidente alimentare e reputazionale.
I prossimi passaggi da seguire
Le prossime ore saranno decisive su tre fronti. Il primo è investigativo: ANSSI e parquet dovranno chiarire vettore d’accesso, eventuale vulnerabilità sfruttata, ampiezza reale della compromissione e presenza di un’unica campagna coordinata o di più episodi collegati. Il secondo è industriale: Danfoss e i manutentori dovranno identificare versioni a rischio, fornire istruzioni operative ai clienti e capire quanti impianti legacy siano ancora in esercizio. Il terzo è commerciale: le insegne dovranno ripristinare gli assortimenti, quantificare perdite e decidere se trattare il danno come evento cyber, guasto tecnico o interruzione operativa.
Per i consumatori, l’effetto più visibile sarà locale e temporaneo: banchi vuoti, prodotti freschi non disponibili, rifornimenti più lenti nei negozi colpiti. Per il mercato, invece, il messaggio è più profondo. La sicurezza informatica degli impianti non è più un requisito accessorio della trasformazione digitale: è una condizione di sicurezza alimentare, continuità operativa e tutela del margine. Un attacco che fino a pochi anni fa sarebbe sembrato una dimostrazione da laboratorio ha colpito una filiera quotidiana, davanti agli occhi dei clienti.
Vedo in questo episodio una lezione molto concreta per l’Europa: la digitalizzazione della distribuzione alimentare è indispensabile, ma va accompagnata da una sicurezza progettata per gli impianti, non soltanto per i computer d’ufficio. La buona notizia è che le soluzioni esistono già: segmentazione delle reti, aggiornamenti programmati, autenticazione forte, monitoraggio continuo e contratti di manutenzione che includano responsabilità cyber chiare.
Per la GDO italiana questa può diventare un’occasione utile. Chi farà adesso una mappatura seria dei sistemi di freddo, dei fornitori e degli accessi remoti ridurrà il rischio di fermo negozio e potrà trasformare la conformità NIS2 in un vantaggio operativo. Non serve demonizzare l’automazione: serve governarla. Un supermercato più connesso può essere anche più efficiente, meno energivoro e più sicuro, purché ogni componente critico venga trattato come parte dell’infrastruttura digitale dell’azienda.
Fonti verificate
Francesco Giuliani
Fondatore e direttore editoriale de Il Modello
Francesco Giuliani è un imprenditore, sviluppatore e innovatore italiano attivo nel settore dell'intelligenza artificiale, dell'editoria digitale e della comunicazione. È fondatore e CEO di Faraday AI Studio, agenzia italiana specializzata in soluzioni AI per imprese, reputazione digitale e difesa.
Tutti gli articoli di Francesco⚙️ Sala macchine
Qui i lettori non commentano: contribuiscono. Nessun contributo ancora su questo articolo — la discussione la apri tu.
Carico…
Carico i contributi…
Continua a leggere

Un solo hacker e centinaia di agenti IA: 11 organizzazioni violate in 26 secondi
Un singolo operatore ha orchestrato centinaia di agenti IA per sfruttare due vulnerabilità critiche di PaperCut NG/MF, compromettendo decine di organizzazioni in pochi secondi. La rapidità dell'attacco dimostra il nuovo livello di minaccia portato dall'intelligenza artificiale.

Policlinico Triestino riparte il 14 settembre dopo il ransomware
Il Policlinico Triestino torna pienamente operativo dopo l'attacco ransomware di fine agosto, ma il caso solleva interrogativi cruciali sulla gestione dei dati sanitari, i costi e la resilienza operativa del settore.

Sovranità digitale: come riprendere il controllo di software, dati, cloud e identità
La sovranità digitale è la capacità di scegliere alternative tecnologiche libere da dipendenze eccessive. Non significa rinunciare ai servizi commerciali, ma riprendere il controllo sui dati, il software e le infrastrutture.

Dario Amodei chiede di rallentare l’AI: “entro 12 mesi agenti autonomi potrebbero causare danni sistemici”
Dario Amodei, CEO di Anthropic, lancia un appello per un rallentamento controllato nello sviluppo dei modelli AI più avanzati. La sua proposta mira a dare priorità alla sicurezza e ai test indipendenti per mitigare i rischi emergenti, come danni sistemici causati da agenti autonomi.