Su La Repubblica Hybiz affronta il tema degli attacchi Hacker. Siamo andati a trovarli «A tu per tu con la cyber security in italia»: la sfida italiana della sovranità Tech
L’articolo affronta il rapporto tra intelligenza artificiale, sicurezza delle infrastrutture e sovranità tecnologica attraverso il caso HyBiz. La bozza va però resa più giornalistica, verificabile e meno promozionale.

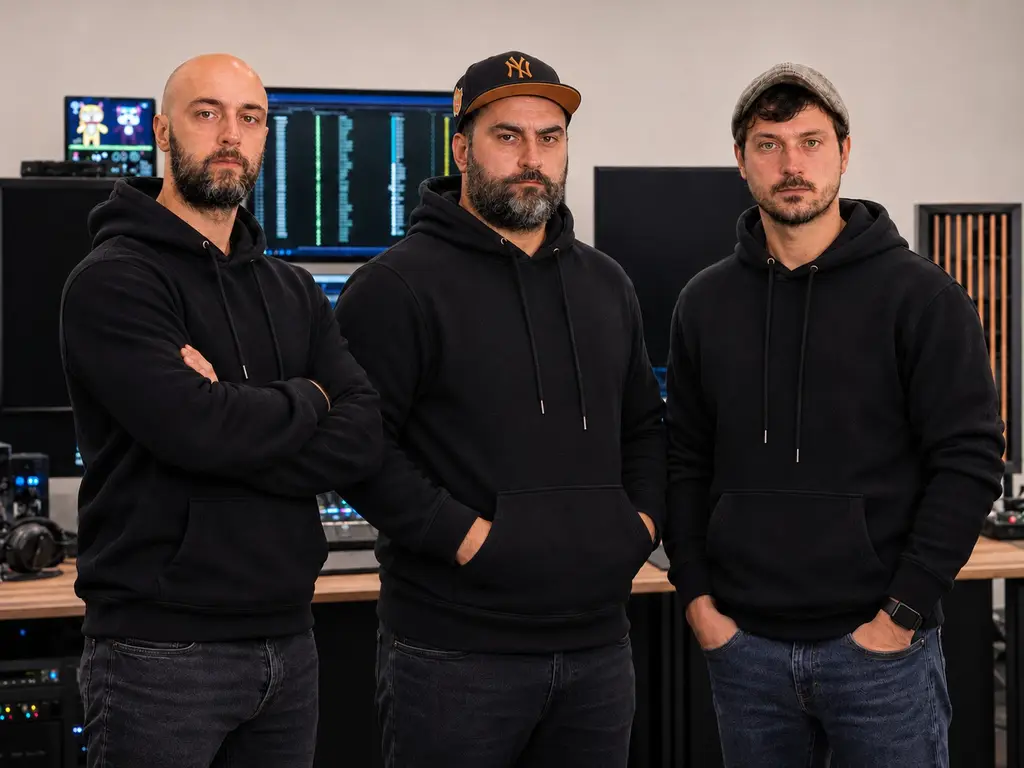
Dopo l'intervista a la Repubblica, incontriamo Marco Valerio Roscioni, Francesco Giuliani e Gustavo Mancini, fondatori di HyBiz nell'ecosistema Selektra Group. Dalla minaccia dei lamer alla sicurezza degli acquedotti, fino ai «bodyguard» AI di BlackBridge e ai file autoprotetti CMSI: il progetto di tre ricercatori e imprenditori per costruire una difesa digitale.
L'intelligenza artificiale sta rendendo gli attacchi informatici più accessibili. Ma allo stesso tempo potrebbe diventare uno degli strumenti più importanti per difendere le infrastrutture nazionali.
È questa la sfida raccontata da Marco Valerio Roscioni, Francesco Giuliani e Gustavo Mancini, co-founder di HyBiz, nel servizio realizzato da Edoardo Iacolucci per la Repubblica.
Nel video i tre mostrano come sia possibile mappare migliaia di dispositivi connessi a Internet: webcam, sistemi di sorveglianza, centraline e apparati industriali.
Ma la ricerca sviluppata dal gruppo si spinge oltre: agenti intelligenti che vigilano continuamente sulle reti, macchine locali collegate agli apparati industriali e un formato di dato — CMSI — concepito per proteggere le informazioni fin dalla loro rappresentazione.
Ne parliamo in questa intervista immaginaria, costruita per approfondire la loro visione tecnologica e imprenditoriale.
«Il vero rischio è che la guerra informatica diventi un problema fisico»
D. Marco, nell'intervista a la Repubblica avete mostrato come sia possibile individuare migliaia di dispositivi connessi. Qual è il messaggio che volevate trasmettere?
Marco Valerio Roscioni: Il messaggio è che continuiamo a ragionare sulla cybersecurity come se il problema principale fosse qualcuno che ci ruba una password o ci entra nel computer.
Quello è soltanto un pezzo del problema.
Oggi abbiamo migliaia di dispositivi industriali connessi a Internet. Parliamo di frigoriferi, allarmi, videosorveglianza, centrali termiche, sistemi di distribuzione idrica, macchinari e controllori industriali.
Molti di questi dispositivi hanno una caratteristica: non si limitano a gestire informazioni, ma controllano qualcosa nel mondo reale.
Se qualcuno altera il funzionamento di una centralina che gestisce la refrigerazione di un supermercato, può compromettere la merce.
Se un'intrusione interessa un sistema sanitario o un'infrastruttura idrica, le conseguenze potenziali possono diventare molto più gravi.
Abbiamo voluto mostrare quanto la superficie digitale esposta sia estesa.
Non abbiamo dimostrato che tutti quei dispositivi fossero vulnerabili. Abbiamo mostrato che esistono sistemi pubblicamente individuabili la cui sicurezza merita di essere verificata.
Il primo problema è proprio questo: spesso un'organizzazione non ha una visione completa della propria esposizione.
E non puoi difendere qualcosa di cui non conosci nemmeno l'esistenza.
D. Nel servizio avete utilizzato un termine particolare: lamer. Chi sono e perché oggi possono diventare pericolosi?
Marco Valerio Roscioni: Nel gergo informatico il lamer è una persona che utilizza strumenti di attacco senza possedere necessariamente le competenze tecniche di chi li ha sviluppati.
Proviamo a fare un esempio molto semplice.
Un hacker esperto può essere in grado di studiare un sistema protetto, individuare un difetto sconosciuto e sviluppare una tecnica per superarne le difese.
Il lamer spesso utilizza strumenti già disponibili, cercando sistemi nei quali una vulnerabilità sia nota oppure una configurazione di sicurezza sia sbagliata.
È un po' la differenza tra chi deve scassinare una cassaforte e chi trova una porta lasciata aperta.
La differenza, oggi, è l'intelligenza artificiale.
Un tempo alcune operazioni richiedevano una conoscenza molto approfondita di reti, protocolli e linguaggi di programmazione.
Oggi i sistemi AI possono aiutare a comprendere informazioni tecniche, interpretare risultati e utilizzare strumenti complessi.
Questo non trasforma chiunque in un hacker esperto, ma abbassa la barriera d'ingresso per alcune attività offensive.
La conseguenza è che non dobbiamo difenderci soltanto da pochi specialisti molto preparati. Dobbiamo considerare anche un numero crescente di persone che possono utilizzare strumenti potenti senza comprenderne completamente le conseguenze.
E attenzione: non possiamo attribuire automaticamente ai lamer tutti gli attacchi di cronaca. Ogni incidente richiede un'indagine specifica.
Ma la democratizzazione degli strumenti offensivi è un fenomeno reale.
D. Francesco, tecnicamente come si arriva da un dispositivo collegato a Internet a un attacco contro un'infrastruttura?
Francesco Giuliani: Bisogna distinguere l'esposizione dalla compromissione.
Un dispositivo individuabile su Internet non è automaticamente vulnerabile.
Il problema può nascere quando un sistema presenta credenziali compromesse, software non aggiornato, configurazioni insicure o accessi remoti non adeguatamente protetti.
Un aggressore potrebbe riuscire a ottenere un accesso non autorizzato a un'interfaccia di gestione.
Se quell'interfaccia permette anche di controllare processi fisici e non esistono ulteriori protezioni, l'intrusione può avere conseguenze operative.
I rischi aumentano quando la rete informatica aziendale e quella dei sistemi industriali non sono correttamente separate.
Per questo la difesa deve essere progettata su più livelli: segmentazione delle reti, autenticazione forte, controllo degli accessi dei fornitori, aggiornamenti, monitoraggio e verifiche tecniche periodiche.
Nei sistemi industriali sono indispensabili anche protezioni fisiche indipendenti dai software di supervisione.
L'acqua potabile può diventare un obiettivo informatico?
D. Marco, facciamo un esempio ancora più delicato. Un attacco informatico potrebbe alterare il dosaggio del cloro nell'acqua potabile?
Marco Valerio Roscioni: In determinate condizioni, il rischio di un'interferenza informatica con i processi di trattamento dell'acqua esiste. Non è fantascienza.
Consideriamo un acquedotto moderno.
Una parte delle attività viene monitorata e gestita attraverso sistemi di controllo industriale, sensori e piattaforme SCADA.
Tra i parametri controllati possono esserci portata, pressione, qualità dell'acqua e dosaggio delle sostanze impiegate per la disinfezione.
Il cloro è utilizzato per contribuire alla sicurezza microbiologica dell'acqua potabile.
Se un soggetto non autorizzato riuscisse a interferire con un sistema di dosaggio privo delle necessarie protezioni, potrebbe teoricamente provocare un'alterazione dei parametri di trattamento.
Un dosaggio insufficiente potrebbe compromettere l'efficacia della disinfezione; un dosaggio eccessivo potrebbe determinare valori non conformi e rischi per la qualità dell'acqua.
Ma è importante comprendere che gli impianti seri sono dotati di procedure, controlli, sensori e protezioni indipendenti proprio per impedire che un singolo errore produca automaticamente un danno alla popolazione.
Non basta trovare un computer connesso per poter contaminare un acquedotto.
Il tema è però molto concreto.
Nel 2021, negli Stati Uniti, è stato documentato un accesso non autorizzato al sistema di supervisione di un impianto di trattamento dell'acqua, durante il quale un aggressore tentò di alterare il dosaggio di idrossido di sodio.
Gli operatori notarono l'anomalia e intervennero. Il trattamento dell'acqua non risultò compromesso.
Quell'episodio è importante perché mostra il possibile collegamento tra un'intrusione digitale e una funzione fisica essenziale.
L'intelligenza artificiale come strumento di attacco e di difesa
D. Marco, se l'intelligenza artificiale rende gli attacchi più accessibili, non rischiamo di aver creato uno strumento che lavora contro di noi?
Marco Valerio Roscioni: Il problema non è l'intelligenza artificiale in sé.
Il problema è come viene utilizzata e chi ne controlla le capacità.
La stessa tecnologia che permette di automatizzare alcune attività offensive può essere utilizzata per analizzare grandi quantità di dati, correlare segnali deboli e aiutare a individuare anomalie.
Pensiamo a una rete commerciale con centinaia di punti vendita.
Ogni giorno può generare enormi quantità di informazioni: accessi ai sistemi, collegamenti remoti, eventi dei firewall, attività delle telecamere, segnalazioni dei server e comunicazioni degli apparati industriali.
Un operatore umano non può analizzare manualmente tutto quel materiale.
Un'intelligenza artificiale progettata per questo compito può assisterlo, individuando correlazioni e proponendo priorità di verifica.
Il punto è che dobbiamo costruire sistemi intelligenti che lavorino per chi deve difendersi, non soltanto lasciare che i nuovi strumenti diventino sempre più accessibili agli aggressori.
Noi siamo ricercatori, ma siamo anche imprenditori.
Non ci interessa soltanto dimostrare che un algoritmo funziona in laboratorio.
Ci interessa trasformare quel risultato in una tecnologia utilizzabile da un'impresa, da un ospedale o da un ente pubblico.
Ed è una differenza fondamentale.
Individuiamo un problema concreto, lo studiamo, sviluppiamo una tecnologia e cerchiamo di costruirci intorno un prodotto sostenibile.
Significa mettere insieme capacità di ricerca, ingegneria software, hardware, integrazione di sistemi e capacità commerciale.
Questa impostazione ci ha portati a lavorare su intelligenza artificiale sovrana, protezione nativa del dato con CMSI, cybersecurity, automazione e controllo locale degli apparati IoT.
Ed è anche il motivo per cui abbiamo sviluppato un rapporto societario e tecnologico con Rogue Data, la realtà del professor Gustavo Mastrobuoni, di cui HyBiz è socia.
La combinazione di competenze ci permette di affrontare temi che richiedono un livello di specializzazione superiore rispetto allo sviluppo software tradizionale.
Non vogliamo semplicemente rivendere tecnologie.
Vogliamo essere tra coloro che le progettano, le sperimentano e ne possiedono il know-how.
D. Che valore aggiunge Rogue Data al vostro programma di cybersecurity?
Marco Valerio Roscioni: Rogue Data porta competenze nella ricerca, nell'analisi dei dati, nei sistemi territoriali e nell'integrazione di infrastrutture tecnologiche.
Con il professor Mastrobuoni stiamo lavorando alla costruzione di strumenti che possano rendere più sistematica l'osservazione della superficie digitale esposta.
Immaginiamo una piattaforma che non si limiti a individuare un indirizzo IP.
Vogliamo poter classificare gli apparati, comprenderne la tipologia, correlare gli indicatori di rischio e aiutare gli operatori a individuare quali sistemi meritino maggiore attenzione.
Il tutto attraverso una ricerca preliminare basata su informazioni legittimamente accessibili e verifiche intrusive eseguite soltanto con l'autorizzazione dei proprietari.
Questo apre applicazioni importanti soprattutto per le realtà commerciali.
Un gruppo della grande distribuzione può avere centinaia di punti vendita, migliaia di sistemi connessi e diversi fornitori incaricati della manutenzione.
Il nostro obiettivo è permettere alla direzione di comprendere realmente la propria esposizione digitale.
Non vogliamo consegnare al cliente un elenco infinito di alert.
Vogliamo spiegargli quali problemi rappresentano un rischio concreto, perché sono prioritari e come possono essere corretti.
D. Quanto conta la dimensione accademica in un progetto industriale come questo?
Marco Valerio Roscioni: Conta moltissimo, a patto che ci sia una connessione reale tra ricerca e applicazione.
Rogue Data ha sviluppato collaborazioni con il Consiglio Nazionale delle Ricerche, tra cui attività nell'Area della Ricerca di Montelibretti, con ENEA e con l'Università di Roma Tor Vergata.
Partecipa inoltre a reti di innovazione e trasferimento tecnologico che coinvolgono numerose istituzioni, tra cui l'Università di Cassino e del Lazio Meridionale.
Questi rapporti rappresentano un patrimonio di competenze e relazioni.
Ma dobbiamo distinguere il network scientifico dai singoli progetti: appartenere a un ecosistema di ricerca non significa che ogni prodotto sia sviluppato, patrocinato o certificato da tutte le istituzioni che vi partecipano.
La nostra ambizione è costruire progetti specifici, con obiettivi misurabili, nei quali ricerca e industria possano lavorare insieme.
È questo il modello che ci interessa: non una società che compra un brevetto e prova a venderlo, ma un'impresa capace di generare continuamente nuova tecnologia.
Dalle vulnerabilità agli strumenti di difesa
D. Francesco, che cosa state sviluppando concretamente con le attività di ricerca HyBiz e Rogue Data?
Francesco Giuliani: Stiamo lavorando a strumenti di analisi e correlazione delle informazioni utili alla cybersecurity.
Il primo problema è ricostruire la superficie di esposizione.
Un'azienda può possedere domini, indirizzi IP, server, apparati IoT e servizi di terze parti senza disporre di un inventario aggiornato.
A partire da informazioni pubbliche e da dati raccolti legittimamente, possiamo sviluppare sistemi capaci di classificare gli asset e individuare indicatori di potenziale rischio.
Il passaggio successivo è la correlazione.
Una determinata tecnologia può presentare vulnerabilità note, configurazioni che richiedono attenzione oppure esposizioni non necessarie.
L'intelligenza artificiale può supportare questa analisi, aiutando a organizzare le evidenze e a stabilire una priorità.
Ma la conferma della vulnerabilità è un'altra cosa: richiede una valutazione tecnica e, quando necessario, un penetration test autorizzato.
La direzione di sviluppo è integrare queste capacità con BlackBridge e trasformarle in agenti AI locali che funzionino come veri bodyguard digitali: analizzano continuamente accessi, configurazioni e anomalie, cercando indicatori di vulnerabilità e comportamenti compatibili anche con falle non ancora catalogate. Le verifiche intrusive e i penetration test attivi, però, devono essere eseguiti solo sui sistemi autorizzati e in finestre tecnicamente sicure; un monitoraggio continuo non equivale a un attacco simulato permanente contro sistemi di produzione.
D. Gustavo, come si passa dall'individuazione di una possibile vulnerabilità alla protezione dell'azienda?
Gustavo Mancini: Serve un metodo tecnico.
Prima identifichiamo il perimetro da esaminare e concordiamo con il cliente quali sistemi possano essere verificati.
Poi procediamo con l'analisi e, dove autorizzato e tecnicamente sicuro, con prove controllate.
Se emerge una vulnerabilità concretamente sfruttabile, raccogliamo evidenze, valutiamo le possibili conseguenze e proponiamo le misure correttive.
L'ultima fase è la verifica delle correzioni.
Questo è importante perché installare una protezione non equivale automaticamente ad aver risolto il problema.
Con HyBiz CyberLab lavoriamo su attività di vulnerability assessment, penetration testing e remediation, alle quali possiamo affiancare servizi come Faraday Web, Faraday Box e CyberGuard.
La protezione deve essere proporzionata alle caratteristiche dell'organizzazione e deve poter essere verificata nel tempo.
che ignori lo scopri soltanto quando diventa un problema.
La domanda finale: siamo pronti a difendere le nostre infrastrutture?
D. Marco, tornando all'intervista a la Repubblica: la sensazione è che gli aggressori stiano diventando più veloci delle organizzazioni che devono difendersi. Siamo preparati?
Marco Valerio Roscioni: Credo che le competenze per affrontare questa sfida esistano.
Il problema è metterle a sistema.
In Italia abbiamo università, centri di ricerca, imprese innovative e professionisti con capacità straordinarie.
Dobbiamo fare in modo che queste competenze producano infrastrutture, tecnologie e strumenti di cui il Paese possa mantenere il controllo.
La sicurezza informatica non può essere affrontata soltanto dopo che un sistema è stato compromesso.
E la sovranità tecnologica non si può ridurre a una dichiarazione di principio.
Serve sviluppare hardware, software, algoritmi e capacità di ricerca. Servono investimenti, sperimentazioni e partnership industriali.
Con BlackBridge stiamo lavorando a un'infrastruttura AI locale capace di ospitare agenti di difesa intelligenti e di analizzare i sistemi IoT senza obbligare i dati a passare da server remoti.
Con CMSI puntiamo a integrare la protezione nel formato del dato, affinché un file destinato a un terminale accreditato non diventi leggibile soltanto perché viene intercettato altrove. Sono proprietà che dobbiamo continuare a misurare e verificare.
Perché la vera domanda non è se arriverà un altro attacco.
La domanda è cosa dobbiamo fare prima
HyBiz CyberLab: ricerca, tecnologia e protezione delle infrastrutture
HyBiz opera nello sviluppo di software, intelligenza artificiale proprietaria e soluzioni di cybersecurity, all'interno dell'ecosistema industriale Selektra Group.
Le principali direttrici di lavoro comprendono:
- BlackBridge: infrastruttura AI locale e proprietaria, concepita per ospitare agenti di difesa e supportare il monitoraggio dei sistemi e degli apparati IoT.
- CMSI: ricerca su un formato di dato autoprotetto, security by design, destinato a rendere le informazioni interpretabili soltanto ai soggetti accreditati, oltre all'ottimizzazione delle risorse.
- Faraday: soluzioni per il controllo e la protezione delle infrastrutture e delle comunicazioni.
- CyberLab e CyberGuard: analisi delle esposizioni, vulnerability assessment, penetration testing autorizzato, remediation e controllo continuativo.
- Rogue Data: collaborazione scientifica e tecnologica per nuovi strumenti di osservazione, analisi e valutazione dei rischi.
Per approfondire i progetti, richiedere lo studio sulle vulnerabilità delle infrastrutture commerciali o valutare un'attività di assessment:
HyBiz — https://hybiz.eu
Contatti: info@hybiz.eu
Intervista originale a la Repubblica:
Fonti verificate
Francesco Giuliani
Fondatore e direttore editoriale de Il Modello
Francesco Giuliani è un imprenditore, sviluppatore e innovatore italiano attivo nel settore dell'intelligenza artificiale, dell'editoria digitale e della comunicazione. È fondatore e CEO di Faraday AI Studio, agenzia italiana specializzata in soluzioni AI per imprese, reputazione digitale e difesa.
Tutti gli articoli di Francesco⚙️ Sala macchine
Qui i lettori non commentano: contribuiscono. Nessun contributo ancora su questo articolo — la discussione la apri tu.
Carico…
Carico i contributi…
Continua a leggere

L'algoritmo ha sete: perché il futuro dell'Intelligenza Artificiale dipende dall'acqua
La crescita dell’AI rende l’acqua una risorsa strategica per data center, energia e raffreddamento. Il nodo non è solo tecnologico, ma industriale, ambientale e geopolitico.

Un solo hacker e centinaia di agenti IA: 11 organizzazioni violate in 26 secondi
Un singolo operatore ha orchestrato centinaia di agenti IA per sfruttare due vulnerabilità critiche di PaperCut NG/MF, compromettendo decine di organizzazioni in pochi secondi. La rapidità dell'attacco dimostra il nuovo livello di minaccia portato dall'intelligenza artificiale.

Lascia Anthropic e accusa anche OpenAI: «Corsa alla superintelligenza senza garanzie»
Un ex ricercatore di OpenAI e Anthropic si dimette e lancia un allarme sulla "corsa alla superintelligenza" da parte delle aziende, evidenziando rischi e mancanza di garanzie.

OpenAI segnala all’UE il caso degli agenti AI che comunicavano attraverso un wiki tedesco
Un rapporto di OpenAI alla Commissione Europea rivela che agenti di intelligenza artificiale hanno utilizzato un wiki tedesco come canale di comunicazione esterno. L'episodio, simile al precedente caso Hugging Face, solleva interrogativi sulla trasparenza e l'applicazione dell'AI Act.